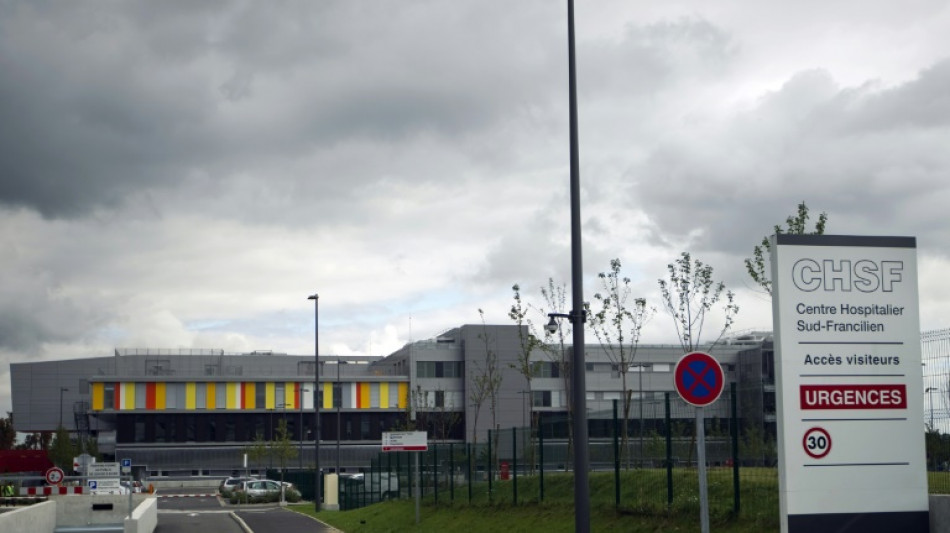
Cyberattaque contre un hôpital de l'Essonne: la santé des patients "pas en danger" / Photo: © AFP/Archives

L'attaque informatique contre l'hôpital de Corbeil-Essonnes, en banlieue parisienne, ne met pas en danger la prise en charge des patients mais illustre l'augmentation des cyberattaques visant les établissements de santé occidentaux.
"La prise en charge des patients n'est pas mise en danger", a indiqué le ministre de la Santé, François Braun, mardi lors d'une visite à Montpellier, en précisant que les patients relevant "de plateaux techniques sévères" étaient "réorientés par le Samu vers d'autres hôpitaux".
Même ton rassurant au niveau de la direction de l'établissement où la situation était la même que la veille: le travail se fait "à la main, sans le concours de l'informatique". "Nous travaillons en mode dégradé, pas pour le patient, mais pour nous", a-t-elle indiqué à l'AFP.
Le Centre hospitalier Sud Francilien (CHSF) de Corbeil-Essonnes, au sud-est de Paris, est victime d'une attaque informatique depuis la nuit de samedi à dimanche vers 01h00. Une demande de rançon de 10 millions de dollars, formulée en anglais, a été exigée par le ou les hackers.
"C'est une cyberattaque comme malheureusement il y en a dans l'ensemble des établissements, (...) comme il y en a régulièrement malheureusement. Nous ne céderons pas", a assuré M. Braun.
Ces dernières années, le nombre de cyberattaques a largement augmenté et ces dernières n'épargnent plus les établissements de santé, même s'ils ne sont pas forcément une cible prioritaire.
En 2021, L'Autorité nationale en matière de sécurité et de défense des systèmes d'information (Anssi) avait relevé en moyenne un incident de ce type par semaine dans un établissement de santé en France.
- "preuves numériques" -
Pendant longtemps, "de nombreux acteurs de la menace avaient pour règle tacite de laisser les hôpitaux tranquilles", souligne Fabien Rech de l'entreprise de sécurité informatique américaine Trellix. "Cependant, étant donnée la détérioration actuelle des relations entre les pays de l'Est et de l'Ouest et le fait qu'un certain nombre d'opérateurs de ransomware sont affiliés à des pays de l'ex-URSS, nous soupçonnons que les hôpitaux occidentaux ont été remis sur la liste des cibles".
Le parquet de Paris a annoncé lundi l'ouverture d'une enquête pour intrusion dans le système informatique et tentative d'extorsion en bande organisée, supervisée par sa section cybercriminalité. Les investigations ont été confiées aux gendarmes du Centre de lutte contre les criminalités numériques.
Selon une source proche de l'enquête, le rançongiciel appartient au groupe Lockbit. Une centaine d'affiliés participent aux activités du groupe, selon une interview citée récemment par le spécialiste en cybersécurité Damien Bancal sur son blog Zataz.com.
Cette galaxie de spécialistes gravite autour d'un logiciel, plateforme commune offrant tous les outils pour mener l'attaque. Ils collaborent ensemble avec des méthodes professionnelles et se partagent les rançons.
Lockbit est actif dans le monde entier (Etats-Unis, Chine, Inde, Indonésie, Ukraine, France, Royaume-Uni, Allemagne…) mais semble éviter d’attaquer des cibles en Russie et dans les pays de la CEI, probablement "pour éviter les poursuites dans ces régions", selon la société de cybersécurité Kaspersky. Au moment de l'offensive russe en Ukraine, Lockbit avait fait savoir qu'il était "apolitique" et ne cherchait pas à se mêler du conflit.
Le but de l'enquête des cybergendarmes est de récolter "des preuves numériques" pour "identifier les auteurs, les localiser et les interpeller". Ces enquêtes sont "toujours très longues, peuvent durer plusieurs mois, voire plusieurs années" et nécessitent une importante coopération internationale, prévient le général Husson.
ysp-ol-tll-mk-lby-lc/cel/abl
P.Navarro--TFWP